O risco silencioso da indústria de TI no Brasil: verificar quem recebe acesso aos dados
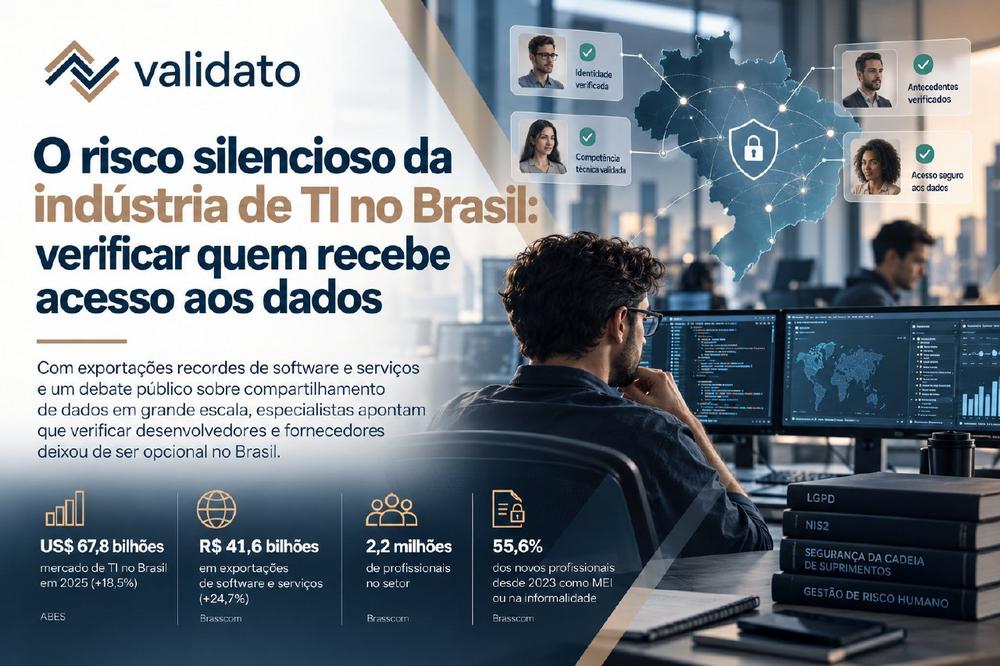
O custo desse ponto cego ficou claro, para além de qualquer leitura política, nos debates públicos sobre compartilhamento de dados em grande escala no próprio Estado brasileiro. Em 2020, documentos revelados pela imprensa mostraram um pedido da Abin ao Serpro para acessar dados de mais de 76 milhões de carteiras de motorista, incluindo fotos e endereços; a autorização acabou revogada e o acesso não chegou a ocorrer. Em setembro de 2022, ao julgar a ADI 6649 e a ADPF 695, o Supremo Tribunal Federal impôs limites ao Decreto nº 10.046/2019, que criou o Cadastro Base do Cidadão: o compartilhamento entre órgãos só pode atender a "propósitos legítimos, específicos e explícitos", restrito ao mínimo necessário e com controles rigorosos de acesso. A lição de fundo vale para o setor público e para o privado: quando um sistema concentra dados sensíveis de milhões de pessoas, saber quem tem acesso, com que verificação prévia e sob quais controles deixa de ser detalhe técnico e passa a ser questão central.
A mesma lógica se aplica, em outra escala, a qualquer fábrica de software brasileira que atende clientes no exterior. A Diretiva NIS2 da União Europeia obriga as empresas europeias abrangidas a gerir a "segurança da cadeia de suprimentos", incluindo a relação com seus fornecedores diretos e prestadores de serviço (art. 21, 2, d), e a adotar medidas de "segurança de recursos humanos" e de controle de acesso (art. 21, 2, i). Na prática, essa exigência chega aos fornecedores de fora da Europa, Brasil incluído. A LGPD vai na mesma direção: os agentes de tratamento devem adotar medidas de segurança técnicas e administrativas (art. 46), e "qualquer outra pessoa que intervenha em uma das fases do tratamento" se obriga a garantir a segurança das informações, mesmo após o seu término (art. 47). Em um setor em que boa parte do talento atua sob contratos flexíveis e com rotatividade relativamente alta, manter esse controle de forma manual, com uma planilha e uma ligação para referências, é cada vez menos sustentável.
“O risco não está só no projeto grande e visível de que todo mundo fala; está na quantidade de desenvolvedores freelancers, fábricas terceirizadas e fornecedores de infraestrutura que qualquer empresa de software incorpora todo mês, sem um processo uniforme de verificação. Quando se cresce rápido para fechar um contrato de exportação ou não perder um cliente, é tentador pular essa etapa. Mas um desenvolvedor ou fornecedor não verificado, com acesso à base de dados de clientes, representa o mesmo tipo de risco que gera tanto debate nos grandes projetos públicos — só que em escala menor e muito mais frequente”, afirma Guido Schenone, Comercial & Growth Manager da Validato, empresa suíça especializada em background screening e human risk management.
A recomendação prática para empresas de software e prestadoras de TI no Brasil é tratar a verificação de pessoas e fornecedores como parte do mesmo processo de segurança que já aplicam a seus sistemas: identidade, competência técnica e antecedentes pertinentes antes de conceder acesso; análise de conflitos de interesses quando a função justifica; e uma reavaliação periódica que acompanhe o crescimento da equipe, e não apenas uma checagem inicial arquivada. Tudo isso com respeito aos princípios de finalidade e necessidade da LGPD. Em uma indústria que cresce no ritmo da brasileira, essa disciplina é, cada vez mais, parte do que um cliente — seja uma empresa local ou uma companhia europeia sujeita à NIS2 — espera poder auditar antes de assinar um contrato.
Fontes e referências consultadas
Data de consulta de todas as fontes: 19/10/2026.
• Convergência Digital. "TI brasileira cresce 18,5% em 2025" (estudo ABES), 31/03/2026. https://convergenciadigital.com.br/mercado/ti-brasileira-cresce-185-em-2025-bate-recorde-impulsionada-pela-forte-demanda-de-hardware-para-ia/
• DPL News. Relatório Setorial Brasscom 2025 — exportações de TIC, 13/05/2026. https://dplnews.com/?p=315670
• Brasscom. "Perspectivas do Mercado de Trabalho", julho de 2026. https://brasscom.org.br/wp-content/uploads/2026/07/Relatorio-Pespectivas-do-Mercado-de-Trabalho-Apresentacao-v9.pdf
• The Intercept Brasil. "Abin quer dados de 76 milhões de carteiras de motorista", 06/06/2020. https://www.intercept.com.br/2020/06/06/abin-carteira-motorista-serpro-vigilancia/
• Convergência Digital. "Governo revoga compartilhamento de dados entre Serpro e Abin", 06/2020. https://convergenciadigital.com.br/seguranca/governo-revoga-compartilhamento-de-dados-entre-serpro-e-abin
• Teletime. "STF coloca limites para compartilhamento de dados pessoais entre órgãos públicos" (ADI 6649 e ADPF 695), 26/09/2022. https://teletime.com.br/26/09/2022/stf-coloca-limites-para-compartilhamento-de-dados-pessoais-entre-orgaos-publicos/
• União Europeia. Diretiva (UE) 2022/2555 (NIS2) — art. 21. https://www.springlex.eu/en/packages/nis2/nis2-directive/article-21/
• Presidência da República (Planalto). Lei nº 13.709/2018 (LGPD) — arts. 46 e 47. https://planalto.gov.br/ccivil_03/_ato2015-2018/2018/lei/L13709.htm
• Validato's Blog – O risco silencioso da indústria de TI no Brasil – https://validato.com/br-pt/artikel/o-risco-silencioso-da-industria-de-ti-no-brasil-verificar-quem-recebe-acesso-aos-dados
• Validato's Linkedin – O risco silencioso da indústria de TI no Brasil – https://www.linkedin.com/pulse/o-risco-silencioso-da-ind%C3%BAstria-de-ti-brasil-quem-recebe-schenone-afwof
Validato S.A.
A Validato é uma fornecedora internacional de serviços de verificação de antecedentes (background screening) e Gestão de Riscos Humanos, com atuação no Brasil e em todo o mundo. Sua plataforma permite que as empresas avaliem, de forma estruturada e eficiente, a integridade, potenciais conflitos de interesses e outros riscos relacionados a candidatos e colaboradores, por meio de uma abordagem modular, escalável e em conformidade com a Lei Geral de Proteção de Dados Pessoais (LGPD – Lei nº 13.709/2018) e demais normas brasileiras aplicáveis.
A oferta da Validato considera os requisitos legais e regulatórios vigentes no Brasil, combinando conformidade com a legislação local e experiência internacional em processos de verificação de antecedentes. As empresas podem configurar as verificações de maneira flexível, de acordo com o nível de risco associado a cada função. A Validato não cobra taxas de implementação, mensalidades ou anuidades, nem exige volumes mínimos de verificações, podendo ser integrada de forma flexível aos processos existentes de Recursos Humanos e recrutamento e seleção.
Validato S.A.
Claridenstrasse 34
CH8002 Zürich
Telefon: +41 (44) 51577-77
http://validato.com/
