Verträge als Frühwarnsystem: Was Unternehmen aus den Cyberangriffen auf Kühlanlagen lernen können
Cyberangriff auf Kühlanlagen: Technisches Problem oder Governance-Thema?
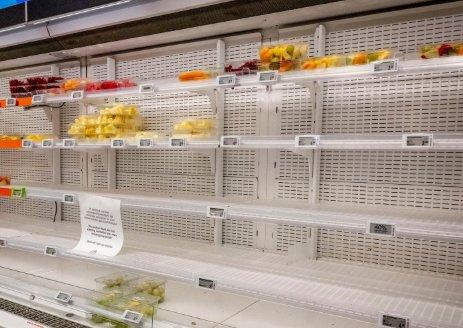
Die Berichte über manipulierte Kühlanlagen in europäischen Supermärkten zeigen, wie eng betriebliche Prozesse, digitale Infrastruktur und externe Dienstleister inzwischen miteinander verflochten sind. Nach den Presseinformationen sollen Angreifer über Fernzugänge auf Steuerungssysteme zugegriffen und Kühlanlagen so manipuliert haben, dass Warenbestände verdarben und teilweise erhebliche Sachschäden entstanden.
Aus Sicht des Risikomanagements stellt sich dabei eine interessante Frage:
Wie früh hätte ein Unternehmen erkennen können, dass sich hinter einem vermeintlichen Wartungsvertrag ein geschäftskritisches Risiko verbirgt?
Diese Frage soll nachstehend anhand eines Executive Scans von LEGANTA® beantwortet werden.
Hinweis: Der nachfolgende Beitrag beschreibt ein fiktives Fallbeispiel, das auf einem beispielhaften Wartungsvertrag, einem dazu erstellten Executive Scan sowie einem Pressebericht über Cyberangriffe auf Kühlanlagen basiert. Ziel ist es, den möglichen Beitrag einer strukturierten Vertrags- und Risikobewertung zu veranschaulichen. Der Beitrag stellt keine rechtliche Bewertung eines konkreten Unternehmens oder eines tatsächlichen Schadensfalls dar.
Die Kühlkette als kritische Unternehmensfunktion
Für einen Lebensmittelhändler ist die Einhaltung der Kühlkette kein unterstützender Prozess, sondern Teil der eigentlichen Leistungserbringung.
Unternehmen im Lebensmittelbereich unterliegen umfangreichen lebensmittelrechtlichen Anforderungen. Kühlung und Tiefkühlung dienen dabei nicht allein wirtschaftlichen Zwecken, sondern sind Voraussetzung für Produktsicherheit, Warenqualität und regulatorische Konformität.
Fällt die Kühlkette aus, können gleichzeitig betroffen sein:
Der analysierte fiktive Wartungsvertrag betrifft unter anderem Verbundkälteanlagen, Tiefkühlzellen, Kühlhäuser, Kühlregale und Fernwartungsgateways und besitzt damit unmittelbaren Einfluss auf die Aufrechterhaltung dieser kritischen Kernprozesse.
Die eigentliche Abhängigkeit liegt häufig in der Vorleistung
In vielen Unternehmen wird die technische Betreuung solcher Anlagen ganz oder teilweise an externe Spezialisten übertragen. Im betrachteten Fallbeispiel umfasst der Vertrag unter anderem:
Damit entsteht eine typische Lieferkettenabhängigkeit:
Endleistung des Händlers: gesetzeskonformes Tiefkühlangebot
Vorleistung des Dienstleisters: Wartung und Fernwartung kritischer Kühlanlagen
Technische Voraussetzung: sicherer Fernzugriff auf betriebliche Steuerungssysteme
Bereits diese Struktur verdeutlicht, weshalb technische Wartungsverträge zunehmend Gegenstand von Risiko-, Compliance- und Governance-Analysen werden.
Der eigentliche Schwachpunkt: Die Vorleistung Fernwartung
Im analysierten Wartungsvertrag wird die Fernwartung als wesentliche Leistung des Dienstleisters erkannt. Der Dienstleister erhält Fernzugriff auf Kühlanlagen, Steuerungen und Überwachungskomponenten.
Gleichzeitig stellte der Executive Scan erhebliche Defizite fest:
Besonders bemerkenswert:
Der Executive Scan identifizierte bereits vorab den Cyberangriff auf OT-Systeme als Top-Risiko und bewertete die Cybersecurity des Vertrages lediglich mit 61 %.
Die Presse berichtete exakt über diese Schwachstelle
Laut Presseberichten nutzten die Täter offene oder unzureichend geschützte Fernzugänge industrieller Kühlanlagen. Die Steuerungen waren teilweise über das öffentliche Internet erreichbar. Angreifer konnten bekannte Schwachstellen und Standardpasswörter ausnutzen und Temperatursysteme manipulieren.
Genau dieses Szenario adressierte der Executive Scan.
Was der Executive Scan bereits erkannt hatte
Der zugehörige Executive Scan stufte den Vertrag als:
ein.
Besonders auffällig waren dabei die Ergebnisse im Bereich Cybersecurity und Resilienz:
Der Scan identifizierte zudem ausdrücklich folgende Risikofelder:
– Ausfall von Verbundkälteanlagen
– Ausfall der Fernwartung
– Cyberangriffe auf OT-Systeme
– Kühlgutverluste
– Lieferantenabhängigkeiten
Bemerkenswert ist, dass mehrere dieser Risiken später auch im beschriebenen Angriffsszenario eine Rolle spielten.
NIS2: Warum Wartungsverträge zunehmend relevant werden
An dieser Stelle ist eine rechtliche Einordnung wichtig.
Die europäische NIS2-Richtlinie verpflichtet Unternehmen nicht unmittelbar dazu, bestimmte Vertragsklauseln für Kühlanlagen vorzusehen. Sie fordert jedoch für betroffene und wesentliche Einrichtungen ein angemessenes Risikomanagement für Netzwerk- und Informationssysteme, einschließlich Maßnahmen zur Absicherung von Lieferketten und Dienstleistern.
Dazu zählen unter anderem:
Gerade Fernwartungsverträge können deshalb Teil der NIS2-relevanten Governance werden, wenn die darüber betreuten Systeme geschäftskritische Funktionen unterstützen.
Der Executive Scan bewertete den vorliegenden Vertrag genau unter diesem Blickwinkel und empfahl unter anderem:
Hätte der Vorfall verhindert werden können?
Eine seriöse Antwort lautet:
Das lässt sich nicht sicher sagen.
Auch ein umfassendes Vertragsmanagement kann Cyberangriffe nicht ausschließen.
Allerdings zeigt das Fallbeispiel, dass der Executive Scan mehrere Schwachstellen bereits vorab identifiziert hatte:
Der eigentliche Mehrwert liegt daher weniger in der Vorhersage eines konkreten Angriffs als in der systematischen Risikoreduktion.
Wären die priorisierten Maßnahmen umgesetzt worden, hätten sich beispielsweise folgende Schutzwirkungen ergeben können:
Maßnahmen und Potenzielle Wirkung
Die Wirksamkeit einzelner Maßnahmen hängt stets von ihrer konkreten technischen Umsetzung ab.
Vom Vertragsarchiv zum Frühwarnsystem
Traditionell werden Verträge häufig als rechtliche Dokumente betrachtet.
Moderne Governance-Ansätze betrachten sie zunehmend als Informationsquelle über:
Genau hier setzt die Methodik eines Executive Scans an.
Statt nur die juristische Qualität einzelner Klauseln zu bewerten, wird analysiert,
Fazit
Der fiktive Fall verdeutlicht, dass schwerwiegende Betriebsstörungen häufig lange vor einem Schadensereignis sichtbar werden können.
Nicht weil der Angriff bereits bekannt wäre, sondern weil kritische Abhängigkeiten, unzureichend geregelte Verantwortlichkeiten oder fehlende Sicherheitsmaßnahmen bereits in den zugrunde liegenden Verträgen erkennbar sind.
Eine regelmäßige Vertragsbewertung mit einem strukturierten Executive Scan ersetzt weder technische Sicherheitsmaßnahmen noch Compliance-Prüfungen. Sie kann jedoch dazu beitragen, kritische Risiken frühzeitig zu identifizieren, Maßnahmen zu priorisieren und Managemententscheidungen fundierter zu treffen.
Gerade im Umfeld von Lieferketten, Fernwartung und betriebskritischen Infrastrukturen könnte dies künftig zu einem wichtigen Bestandteil eines NIS2-orientierten Governance- und Risikomanagements werden.
SBC Systems GmbH
Taunusstr. 6
60329 Frankfurt am Main
Telefon: +49 1628222278
https://www.leganta.ai/
